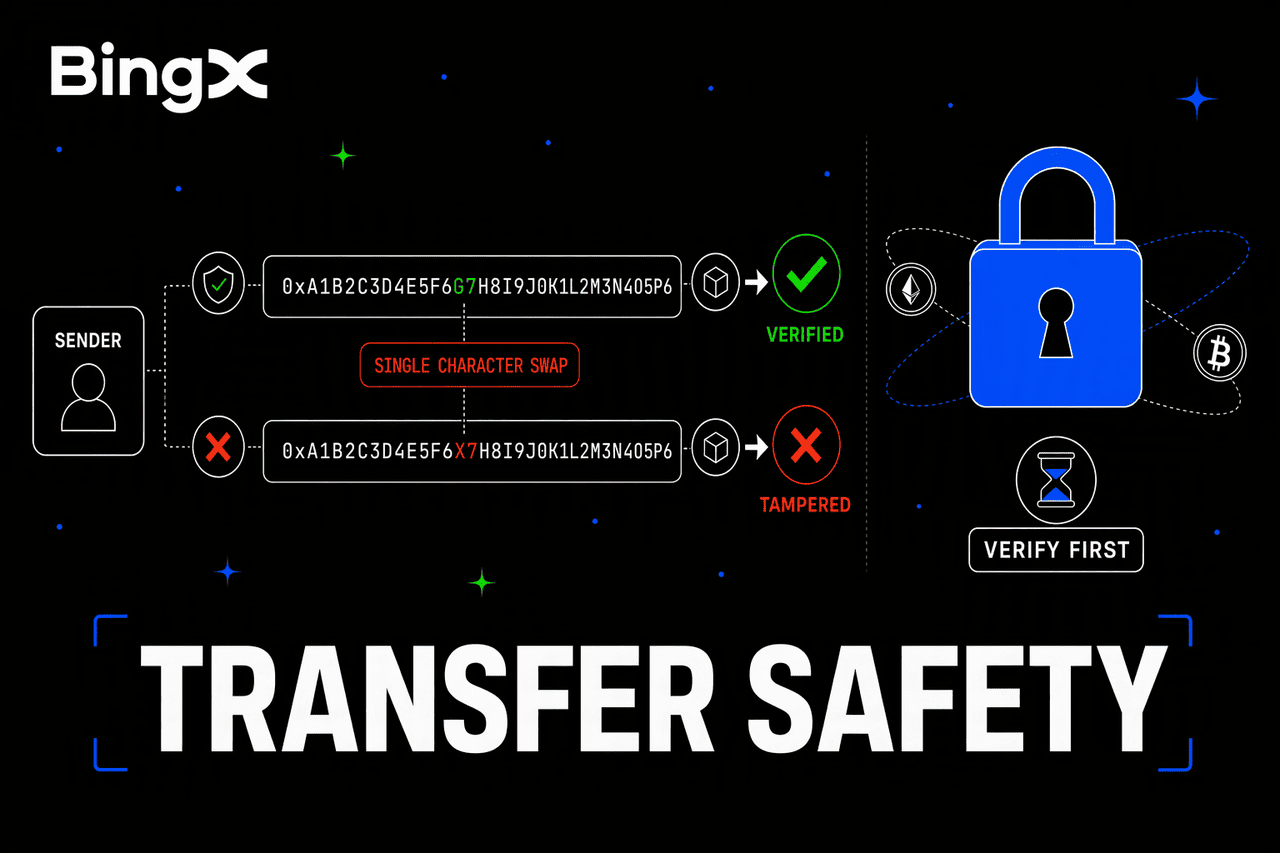
تتطلب تحويلات العملات المشفرة تحققاً دقيقاً، لأن معاملات البلوكتشين المؤكدة لا يمكن عكسها في العادة. ويستغل المحتالون ذلك عبر استبدال عناوين المحافظ، أو إنشاء صفحات إيداع مزيفة، أو انتحال صفة الدعم الفني لإقناع المستخدمين بإرسال أموالهم إلى حسابات احتيالية. وقد يؤدي حتى خطأ بسيط في عنوان المستلم أو شبكة البلوكتشين إلى فقدان الأصول.
لا ينطوي كل خطأ في التحويل على عملية احتيال. فاختيار شبكة غير مدعومة أو نسخ عنوان غير صحيح قد يمنع أيضاً وصول الأموال إلى وجهتها المقصودة. ويمكن أن يساعد فهم عمليات الاحتيال الشائعة في التحويلات، والانتباه إلى علامات التحذير التي يغفل عنها كثيرون، ومراجعة تفاصيل المعاملة قبل التأكيد، المستخدمين على حماية أصولهم المشفرة.
ما أكثر 5 عمليات احتيال شيوعاً في تحويلات العملات المشفرة؟
غالباً ما تستهدف عمليات الاحتيال في تحويلات العملات المشفرة المستخدمين أثناء الإيداع أو السحب أو معاملات المحافظ. وقد يتلاعب المحتالون بعناوين المستلمين، أو يقدمون تعليمات مضللة، أو ينشئون صفحات إيداع مزيفة لإعادة توجيه الأموال. وتشمل الأساليب الخمسة الشائعة ما يلي:
- استبدال العناوين واختطاف الحافظة: يمكن للبرمجيات الخبيثة أو إضافات المتصفح استبدال عناوين المحافظ المنسوخة بعناوين يتحكم بها المحتالون. وقد يستخدم المهاجمون أيضاً أسلوب تسميم العناوين، بإرسال معاملات صغيرة من عناوين مشابهة لإدراج عناوين احتيالية في سجل المعاملات. وقد يرسل المستخدمون الذين ينسخون هذه العناوين دون تحقق أموالهم إلى المحتالين.
- الخلط بين الشبكات: يقدم المحتالون تعليمات مضللة أو يضغطون على المستخدمين لاختيار شبكة بلوكتشين غير صحيحة. وقد يؤدي إرسال الرموز عبر شبكة لا تدعمها المنصة المستلمة إلى عدم إضافة الإيداع إلى الرصيد، كما أن الاسترداد ليس ممكناً دائماً.
- تعليمات دعم عملاء مزيفة: ينتحل المحتالون صفة موظفي الدعم أو المستشارين الماليين أو أعضاء المجتمع لإرشاد المستخدمين خلال التحويلات. ورغم أن المستخدمين ينفذون المعاملات بأنفسهم، فقد توجه التعليمات الأموال إلى محافظ يتحكم بها المحتالون.
- صفحات إيداع ودفع مزيفة: تقلد مواقع احتيالية واجهات المنصات الرسمية باستخدام شعارات وتصميمات وتعليمات إيداع منسوخة. وقد تعرض هذه الصفحات عناوين محافظ أو رموز QR يتحكم بها المحتالون، فتعيد توجيه الأموال إلى المهاجمين.
- طلبات تحقق هوية مزيفة: يطلب المحتالون المفاتيح الخاصة أو عبارات استرداد المحفظة أو رموز التحقق بزعم تأكيد الإيداعات أو الإفراج عن الأموال. وقد تتيح مشاركة هذه المعلومات للمهاجمين الوصول إلى الحسابات والتحكم بالمحافظ أو تحويل الأصول دون تفويض.
يمكن أن تؤثر عمليات الاحتيال هذه على حسابات المنصات والمحافظ الخارجية على حد سواء. ويساعد التحقق من عناوين المستلمين وشبكات البلوكتشين وتعليمات التحويل على تقليل خطر فقدان الأموال.
اقرأ المزيد: أبرز عمليات التصيد الاحتيالي في العملات المشفرة وكيفية اكتشافها في 2026
ما المخاطر الشائعة عند إرسال العملات المشفرة؟ 5 نقاط عمياء رئيسية يجب معرفتها
قد تسوء تحويلات العملات المشفرة عندما يغفل المستخدمون عن تفاصيل صغيرة أو يثقون بمعلومات تبدو موثوقة. وحتى عندما تبدو المعاملة سليمة، فإن إغفال أحد فحوصات الأمان قد يؤدي إلى فقدان الأموال. وتشمل النقاط العمياء الخمس الشائعة ما يلي:
- التحقق من جزء فقط من عنوان المحفظة: قد ينشئ المحتالون عناوين تشبه العناوين الصحيحة، خصوصاً في البداية أو النهاية. وقد لا يكشف فحص بضعة أحرف فقط هذا الاختلاف. قارن العنوان الكامل دائماً بمصدر موثوق.
- الوثوق بالعناوين المنسوخة أو المشاركة: العنوان المنسوخ من الحافظة أو سجل المعاملات أو رسالة محادثة ليس آمناً تلقائياً. فقد تستبدل البرمجيات الخبيثة العناوين المنسوخة، بينما قد يشارك المحتالون عناوين مزيفة عبر الرسائل أو حسابات الدعم.
- التحقق من الرمز ونسيان الشبكة: حتى لو كان الرمز وعنوان المحفظة صحيحين، فإن اختيار شبكة بلوكتشين غير مدعومة قد يؤدي إلى فقدان الأموال. تأكد دائماً من أن منصتي الإرسال والاستلام تدعمان الشبكة نفسها.
- افتراض أن الرسائل ذات المظهر الرسمي حقيقية: يستطيع المحتالون نسخ الشعارات وأسماء الدعم وتعليمات الإيداع ليبدوا موثوقين. استخدم BingX Verify للتحقق من الحسابات أو الرسائل المشبوهة بدلاً من الاعتماد على مظهرها.
- تخطي فحوصات الأمان عند الاستعجال: غالباً ما يخلق المحتالون شعوراً بالاستعجال لمنع المستخدمين من مراجعة تفاصيل المعاملة. وقد يزيد تخطي التحقق من العنوان أو تأكيدات الأمان أو فحوصات القائمة البيضاء للسحب من خطر إرسال الأموال إلى وجهة خاطئة.
كيفية تحويل العملات المشفرة بأمان: 3 فحوصات أساسية قبل إرسال الأموال
قبل إرسال العملات المشفرة، تحقق من الجهة التي قدمت تعليمات التحويل، وصحة عنوان المستلم، وما إذا كنت تستخدم منصة رسمية. يمكن لثلاثة فحوصات بسيطة أن تساعد في منع الاحتيال وأخطاء التحويل.
أجرِ هذه الفحوصات الثلاثة قبل كل تحويل:
- من يوجّهك؟ إذا جاءت التعليمات من شخص غريب أو قناة غير رسمية، فتوقف وتحقق من هويته. لن يطلب دعم BingX من المستخدمين تحويل الأموال عبر الرسائل الخاصة. استخدم BingX Verify للتحقق من الحسابات والقنوات الرسمية.
- هل العنوان كامل وصحيح؟ قارن كل حرف في عنوان المحفظة، بما في ذلك طوله وحالة الأحرف وبدايته ونهايته، بمصدر موثوق. لا تعتمد أبداً على الذاكرة أو العناوين المنسوخة وحدها.
- هل هذه هي العملية الرسمية؟ تأكد من أنك تستخدم موقع BingX أو تطبيقه الرسمي. أكّد عنوان المستلم والرمز وشبكة البلوكتشين والتحقق الأمني المطلوب قبل الإرسال. كن حذراً من أي شخص يعرض عليك اختصاراً لتجاوز فحوصات الأمان.
اكتسب هاتين العادتين الأمنيتين:
- أرسل تحويلاً تجريبياً صغيراً: قبل تحويل مبلغ كبير، أرسل مبلغاً صغيراً أولاً وتأكد من وصوله بنجاح قبل إرسال الباقي. وضع في اعتبارك رسوم الشبكة والحد الأدنى المطلوب للإيداع.
- أضف عناوين السحب الموثوقة إلى القائمة البيضاء: انتقل إلى الحساب والأمان → القائمة البيضاء للسحب لإضافة العناوين المستخدمة بكثرة. يساعد ذلك على حصر عمليات السحب في وجهات معتمدة ويوفر طبقة حماية إضافية ضد التحويلات غير المصرح بها.
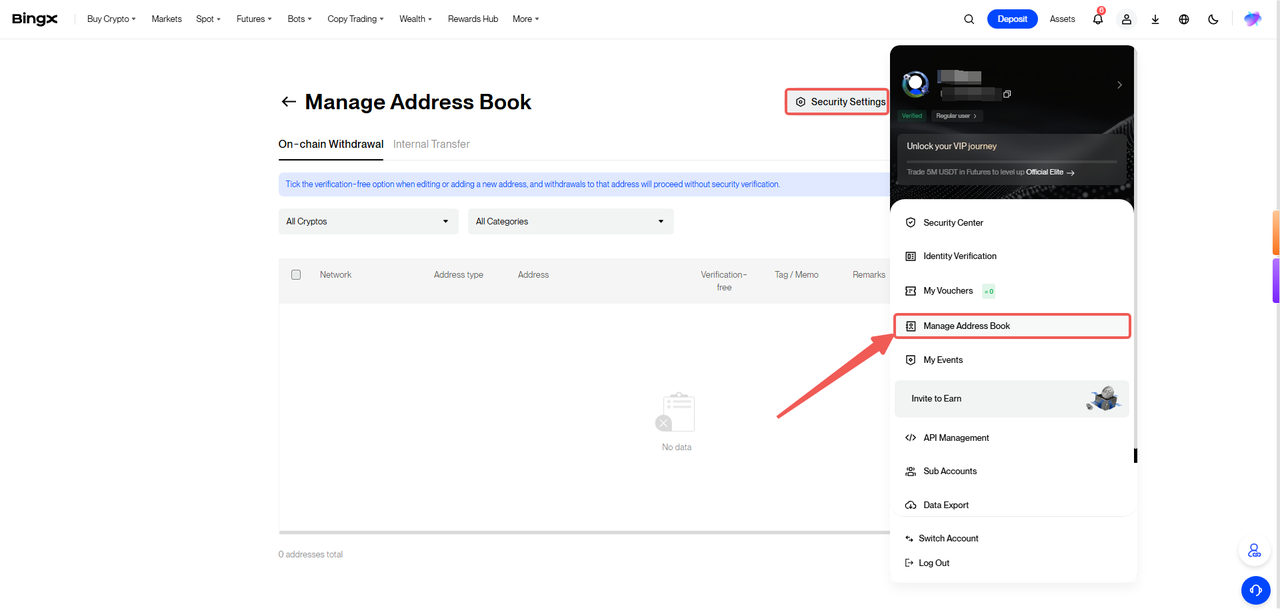
ماذا تفعل إذا أرسلت العملات المشفرة إلى عنوان أو شبكة خاطئة
إذا أرسلت العملات المشفرة إلى عنوان خاطئ أو شبكة غير مدعومة أو إلى محتال مشتبه به، فتصرف بسرعة لحماية أموالك المتبقية. لا يمكن عكس معاملات البلوكتشين المؤكدة في العادة، لكن قد يكون الاسترداد ممكناً في بعض الحالات بحسب المنصة المستلمة والشبكة.
- أوقف أي تحويلات إضافية: لا ترسل أموالاً إضافية، حتى لو وعدك أحد باسترداد أصولك. تحقق من حالة المعاملة وتجنب اتباع تعليمات جهات الاتصال المشبوهة.
- تواصل مع دعم BingX الرسمي: أبلغ عن الحادثة عبر مركز مساعدة BingX أو التواصل مع الدعم. قدّم تجزئة المعاملة (TxID) والطابع الزمني والرمز والشبكة وعنوان المستلم. وإذا أرسلت الأموال إلى منصة أخرى، فتواصل مع فريق الدعم الرسمي لديها أيضاً.
- أمّن حسابك وأجهزتك: إذا قمت بتثبيت برنامج مشبوه أو سمحت بالوصول عن بُعد، فأنهِ الجلسات غير المصرح بها واحذف التطبيقات المشبوهة. غيّر كلمة المرور وراجع إعدادات المصادقة الثنائية (2FA) إذا كانت بيانات اعتمادك قد تعرضت للكشف.
- احتفظ بالأدلة وأبلغ عن الحادثة: احفظ سجلات المعاملات وعناوين المحافظ وسجلات المحادثات ولقطات الشاشة والروابط المشبوهة. أبلغ عن الاحتيال المشتبه به إلى جهات إنفاذ القانون المحلية أو جهة مكافحة الاحتيال. راجع إجراءات الإبلاغ الكاملة لمعرفة ما يجب تجهيزه. استرداد الأموال غير مضمون.
تجنب خدمات الاسترداد التابعة لأطراف ثالثة التي تعد باسترداد مضمون أو تطلب دفعات إضافية. فقد تكون هذه عمليات احتيال ثانوية تستهدف الضحايا السابقين.
اقرأ المزيد: عمليات الاحتيال بانتحال الصفة: كيف تكتشف خدمة العملاء المزيفة وتتجنب احتيال تحويل الأموال
الخلاصة: تحقق من عنوان محفظتك والشبكة قبل إرسال العملات المشفرة
تستغل عمليات الاحتيال في تحويلات العملات المشفرة الأخطاء المتعلقة بعناوين المحافظ وشبكات البلوكتشين وتعليمات الدفع الاحتيالية. ويمكن لاختطاف الحافظة وتسميم العناوين وصفحات الإيداع المزيفة وحسابات الدعم المنتحلة أن تعيد توجيه الأموال حتى عندما يعتقد المستخدمون أنهم يتبعون إجراءات سليمة.
قبل تأكيد التحويل، تحقق من عنوان المستلم والشبكة المختارة ومصدر التعليمات. ويمكن أن يساعد استخدام قنوات BingX الرسمية والقوائم البيضاء للسحب والتحويلات التجريبية الصغيرة في تقليل المخاطر، بينما يظل الإبلاغ الفوري مهماً عند حدوث معاملات مشبوهة.
تذكير بالمخاطر: تحويلات البلوكتشين لا يمكن عكسها في العادة، وقد تؤدي عمليات الاحتيال إلى خسائر دائمة في الأصول. كما ينطوي تداول العملات المشفرة على تقلبات وخسارة محتملة لرأس المال. هذه المقالة مخصصة للتوعية الأمنية فقط وليست نصيحة استثمارية. تحقق دائماً من العناوين والقنوات الرسمية، وتواصل مع دعم BingX بشأن المسائل المتعلقة بحسابك.
